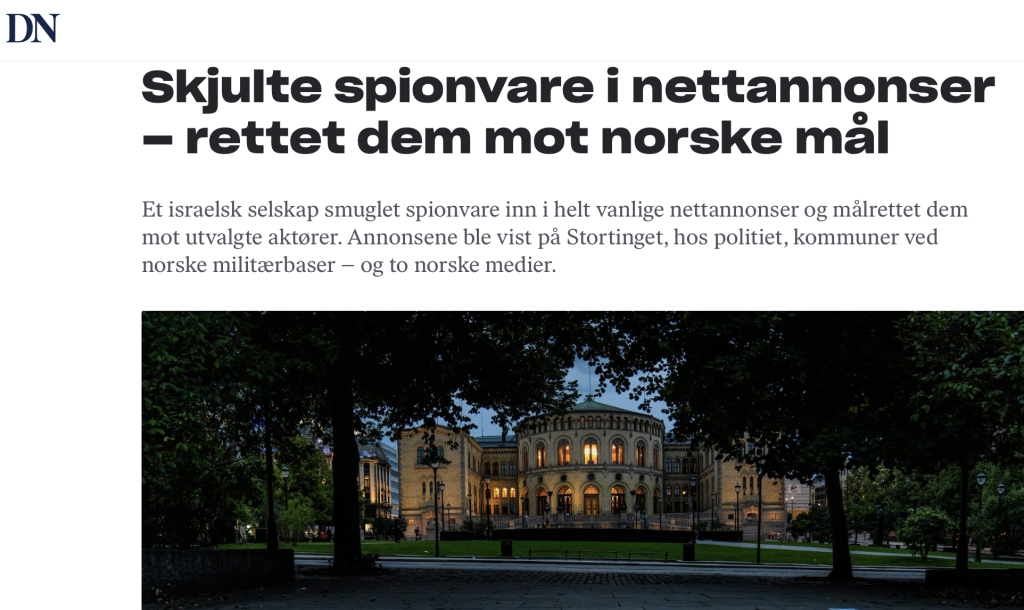
Denne saken er inspirert av, og skrevet som en reaksjon til en lengre sak fra Dagens Næringsliv 17. oktober 2026.
Vi har lenge vært opptatt av og diskutert lekkasjer i den digitale verdikjeden. Nå er det dokumentert at selve systemet også kan brukes til spionasje. Lekkasjene har vært og er problematiske. Det vi nå ser, er både problematisk og skremmende.
Den digitale verdikjeden har hatt utfordringer veldig lenge. Ad fraud, verdikjeder som lekker, manglende transparens, MFA-nettsteder og generelt en programmatisk modell som i beste fall er uoversiktlig. Mye har vært sagt over flere år, også av undertegnede.
Felles for disse utfordringene er at de hovedsakelig handler om penger. Annonsørene betaler for noe de ikke får, eller får mindre av noe enn de tror. Dette er alvorlig nok. Men dette er problemer og utfordringer vi er kjent med og adresserer løpende. Bransjen, både lokalt og globalt, jobber med å løse dette.
Det forskningsmiljøet Citizen Lab ved Universitetet i Toronto dokumenterte i forrige uke, er noe helt annet. Her misbrukes selve adtech-infrastrukturen til spionasje.
Hva har skjedd?
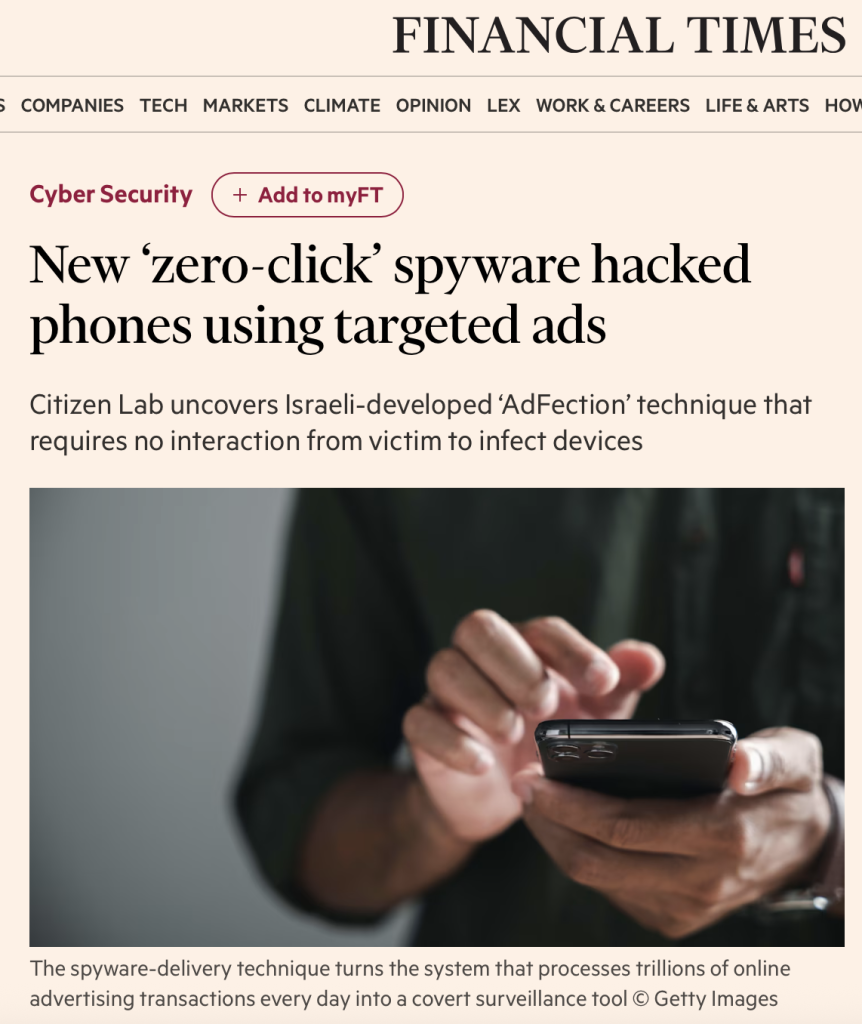
Kort fortalt: Et israelsk selskap, Discover-Tech, fremstår tilsynelatende som et helt vanlig annonseteknologiselskap. Ifølge rapporten fra Citizen Lab har selskapet i flere år brukt real-time bidding (RTB), den automatiserte auksjonen i programmatisk handel, til å finne, kartlegge og angripe utvalgte personer. I noen tilfeller er det levert såkalt «zero-click»-spionvare. Offeret trengte altså ikke klikke på noe. Det holdt at annonsen ble vist på enheten.
Målgruppen, eller i denne sammenheng mer presist målene, var bl.a. journalister i nyhetskanalen Al Jazeera. Annonsene ble også rettet mot ansatte i bl.a. Nato, Europakommisjonen og store teknologiselskaper. Aktører i Norge er også eksponert. Ifølge Dagens Næringsliv ble annonsene vist for brukere på Stortinget, i politiet, i statlige direktorater, i to norske medier og i kommuner i Nord-Norge hvor viktige militære installasjoner befinner seg.
Det er viktig å presisere at en annonsevisning ikke i seg selv betyr at en enhet er angrepet. Men den har gitt selskapet informasjon om hvem brukeren er. Det er nettopp der kjernen i saken ligger.
Slik fungerer det
For å forstå hvorfor dette angår annonsører, må vi se litt på hvordan programmatisk handel faktisk fungerer. Veldig forenklet.
Når en annonse vises på et nettsted eller i en app, er den ofte resultatet av en lynrask RTB-auksjon. Før auksjonen sendes det ut en bid request til mange mulige kjøpere samtidig. Den inneholder opplysninger om brukeren og enheten: annonse-ID, IP-adresse og ofte omtrentlig posisjon. Det er disse dataene som gjør målrettet annonsering mulig.
Discover-Tech deltok i auksjonene som en helt vanlig annonsør. Selskapet mottok de samme dataene som alle andre. Annonsene inneholdt et lite script som sendte brukerens annonse-ID tilbake til selskapet. For de aller fleste skjedde det ikke noe mer. Var brukeren blant «målene», ble det i etterkant sendt skreddersydd spyware til enheten. Fordi den skadelige koden ikke lå i selve annonsen, ble den ikke fanget opp av plattformenes kontroller.
Konsekvensen blir da at systemet som er designet for å gi mottager relevante annonser her ble brukt til å kartlegge og angripe enkeltpersoner.
Sertifiseringen holder ikke
Et poeng som fortjener litt ekstra oppmerksomhet er følgende. Ifølge Financial Times var Discover-Tech sertifisert vendor hos Google. Selskapet sto også på IAB Europes Global Vendor List (GVL) helt frem til funnene i denne rapporten ble presentert. GVL er grunnlaget for Transparency & Consent Framework (TCF), som ligger bak samtykkeløsningene (CMP) på svært mange europeiske nettsteder. Begge har nå stengt selskapet ute. Det er fint at bransjen har både sertifiseringer og kontrollmekanismer. Her ser vi imidlertid at vi ikke alltid kan stole på disse. Hvilket jo også er litt utfordrende.
Hva betyr dette for annonsørene?
Annonsørene er ikke nødvendigvis skadelidende part i denne saken. Det er viktig å understreke. Men saken angår oss likevel, av flere grunner.
For det første viser den hvor mye data som flyter i bid stream, og hvor mange aktører som får tilgang til den. En bid request sendes til alle potensielle kjøpere. Man trenger ikke vinne auksjonen for å få dataene. Det holder å være med.
For det andre viser den at sertifiseringer og leverandørlister ikke er noen garanti. Annonsører og byråer bør tydelig stille spørsmål, og kreve svar, om hvilke ledd annonsene faktisk går gjennom på veien fra kjøp til visning.
For det tredje, den digitale annonsemodellen er også bygget på tillit. Fra forbrukere, fra medier og fra myndigheter. Når den samme infrastrukturen kan brukes til å kartlegge folkevalgte, sentrale samfunnsinstitusjoner og media, er det rimelig å forvente at både sikkerhetsmyndigheter og regulatorer vil se nærmere på hvordan data deles i annonsemarkedet. Dette vil påvirke hele bransjen.
Majoriteten av digital annonsering kjøpes i dag programmatisk, i en eller annen form. Vi er flere som har vært kritiske til modellen, som har hatt sine utfordringer, i flere år. Modellen er uansett hva vi mener kommet for å bli. Men det er nok i lys av denne saken heller ingen tvil om at bransjen må ta større ansvar for hvem som slippes inn i systemet.
Dette er en diskusjon som kommer til å prege bransjen i lang tid fremover. Her er vi mange som må bidra, uansett på hvilken side av bordet vi sitter.
Kilder
Citizen Lab, Universitetet i Toronto: rapport om Discover-Tech og levering av spionvare via annonsesystemet, publisert 15. oktober 2026, i samarbeid med sikkerhetsselskapet Confiant.
Dagens Næringsliv: «Skjult spionvare i nettannonser – rettet dem mot norske mål», av Osman Kibar, 17. oktober 2026, side 18–20.
Financial Times: «New ‘zero-click’ spyware hacked phones using targeted ads», av Tom Wilson, 15. oktober 2026.